

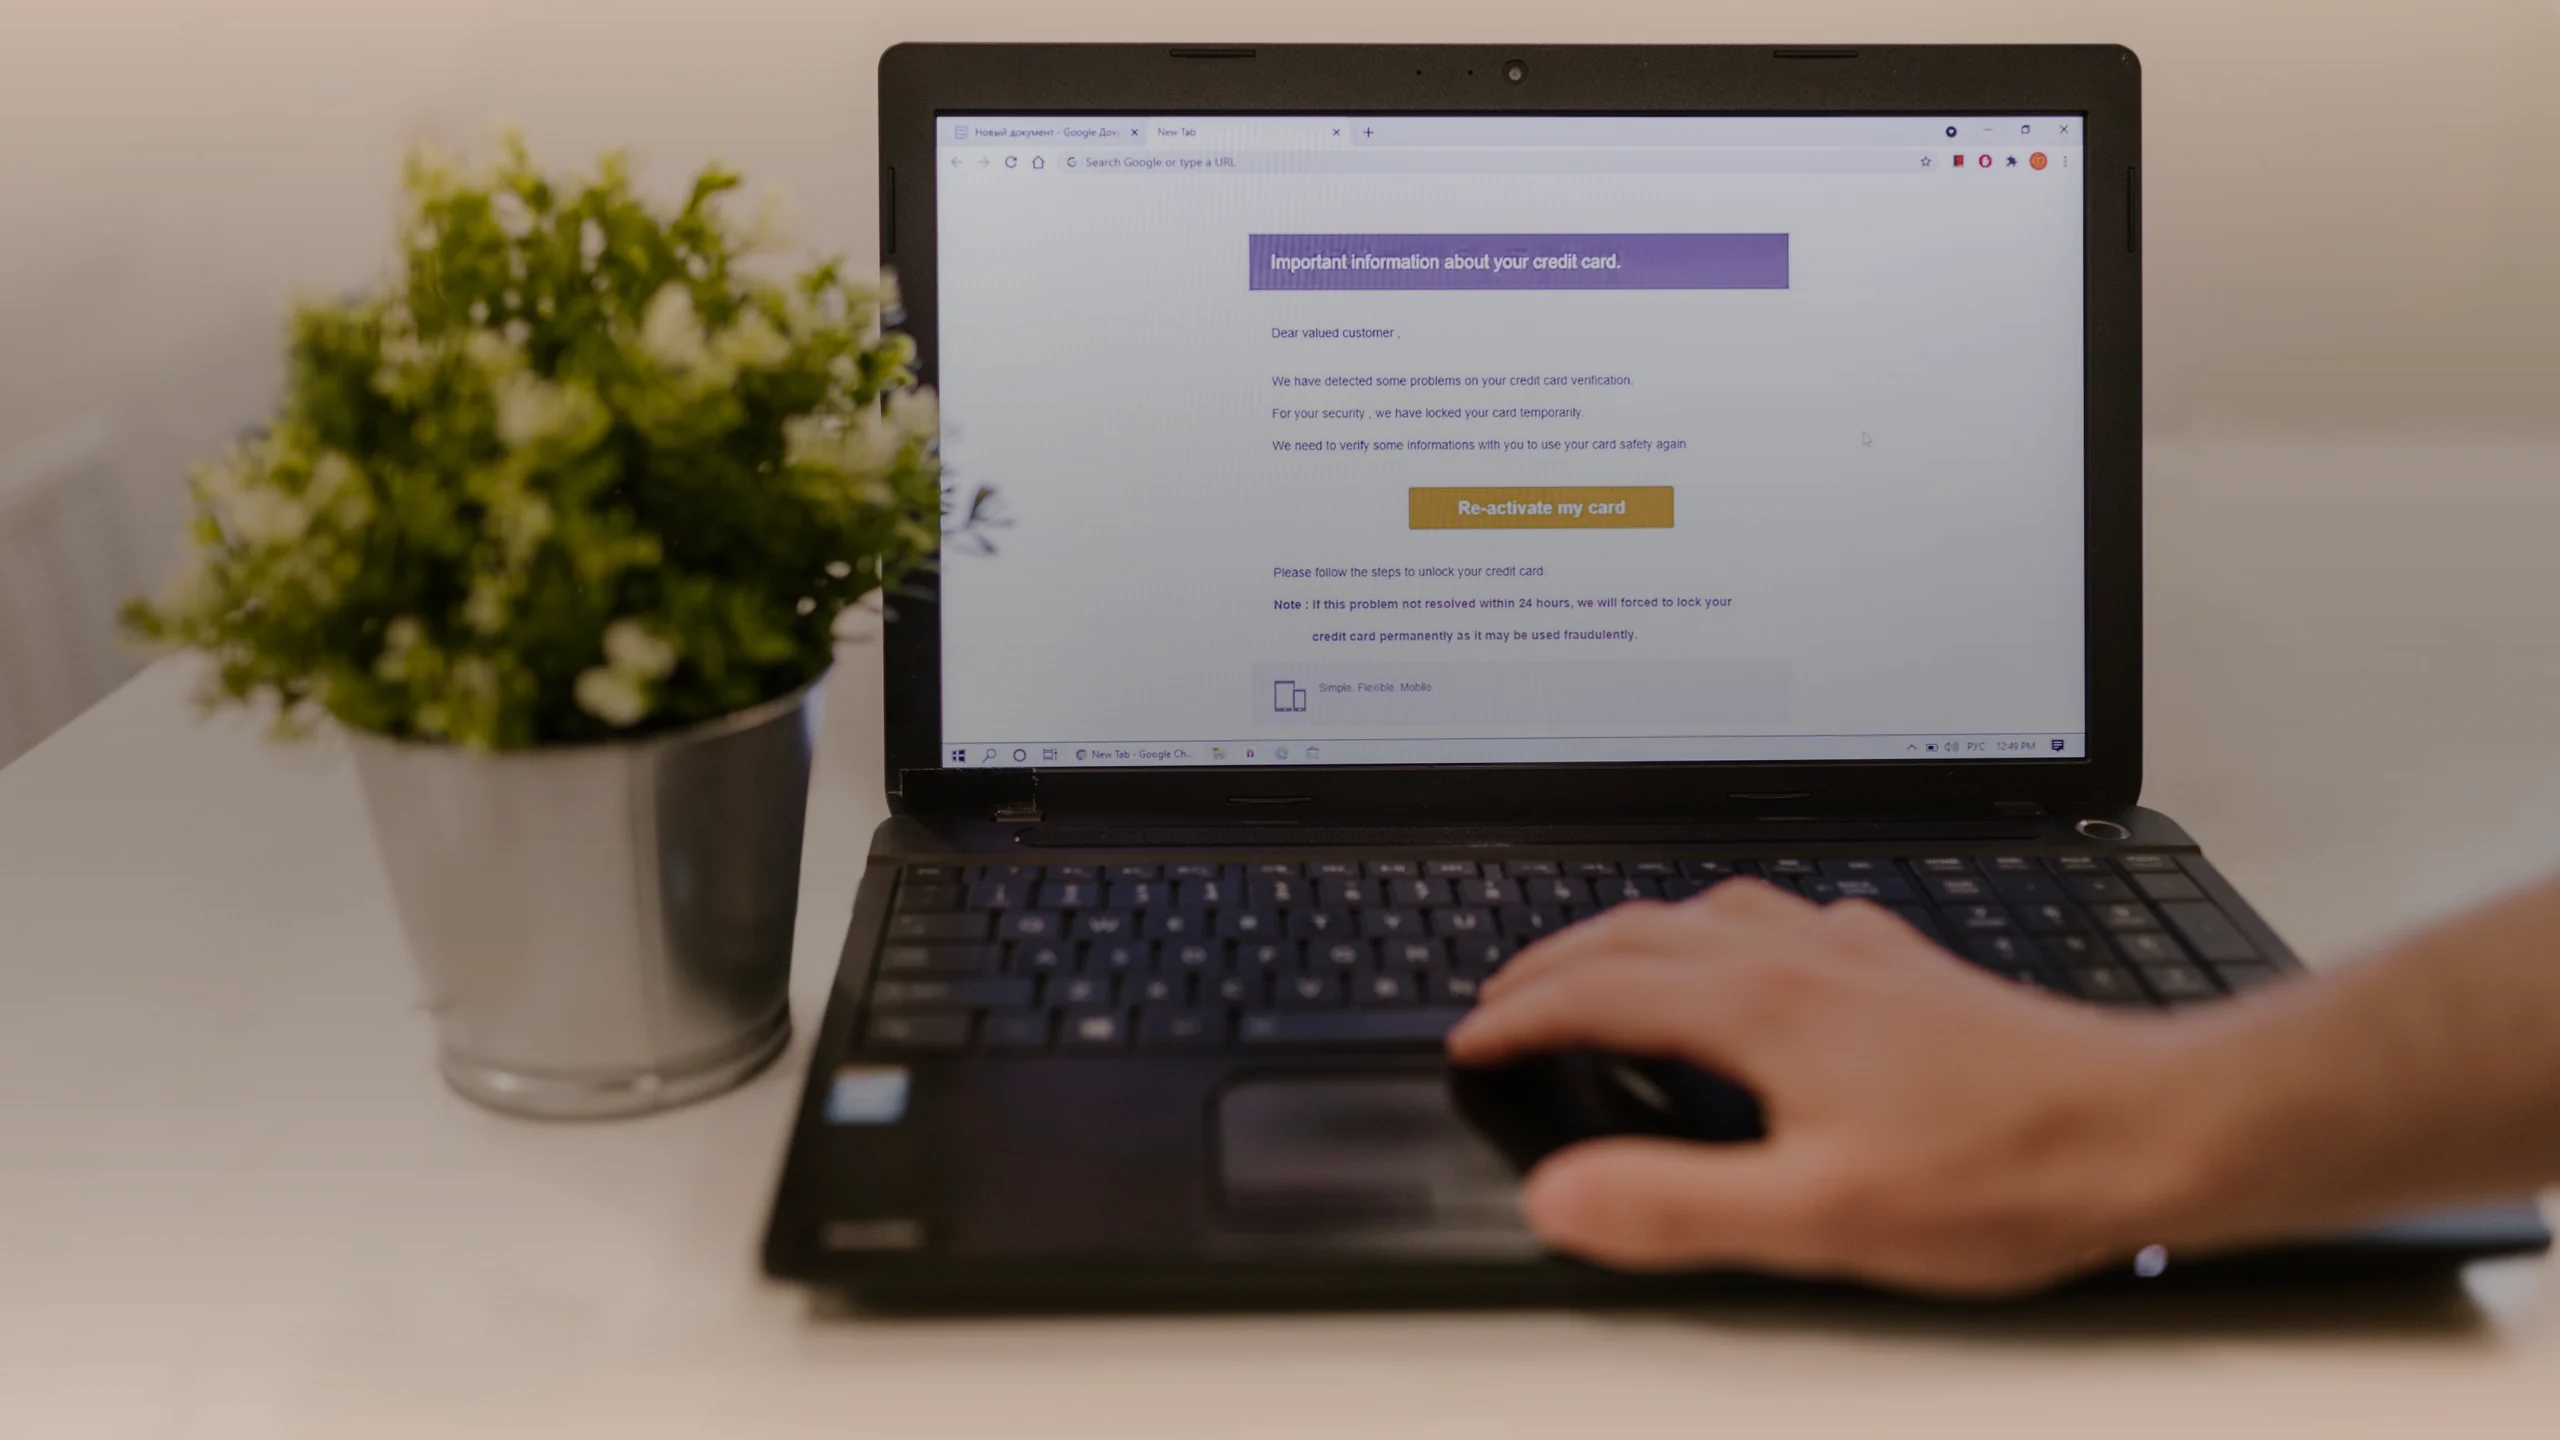
Reconnaître un mail de phishing : trois signaux sûrs
 Par Yann Deverre
25 septembre 2026
6 min de lecture
Le phishing a beaucoup progressé : logos corrects, français impeccable, adresses crédibles, parfois même votre nom et un numéro de commande réel. Se fier à l’apparence ne suffit plus. Il faut des critères qui ne dépendent pas du soin apporté au message.
Quels signaux comptent vraiment ?
| Signal | Ce qu’il donne | Fiabilité |
|---|---|---|
| Urgence ou menace | Compte bloqué, colis perdu, amende à payer sous 48 h | Très forte : c’est le moteur de toute l’arnaque |
| Action via un lien | « Cliquez ici pour régulariser » | Très forte : un service légitime vous laisse passer par votre espace |
| Adresse réelle de l’expéditeur | Domaine qui n’est pas celui de l’organisme | Forte, à condition de regarder la vraie adresse |
| Demande de données sensibles | Mot de passe, code reçu par SMS, numéro de carte | Absolue : aucun service ne les demande par mail |
| Fautes et formulations | Orthographe, tournures étranges | Faible aujourd’hui : les campagnes sont relues |
Un quatrième critère mérite d’être ajouté : le contexte. Un mail d’un service que vous n’utilisez pas, une facture pour un achat que vous n’avez pas fait, un remboursement que vous n’attendiez pas — l’incohérence avec votre situation réelle est un signal fort.
Lire l’adresse réelle de l’expéditeur
Le nom affiché n’a aucune valeur : il se choisit librement. Ce qui compte est l’adresse complète, visible en dépliant l’en-tête du message.
Trois techniques reviennent dans les campagnes. Le domaine approchant, avec une lettre changée ou un tiret ajouté. Le sous-domaine trompeur, où le nom de l’organisme apparaît avant un domaine inconnu. Et le domaine sans rapport, dissimulé derrière un nom affiché crédible.
La bonne lecture se fait de droite à gauche : c’est la fin du domaine, juste avant l’extension, qui identifie le propriétaire réel. Tout ce qui précède peut être fabriqué.
Sur mobile, l’adresse est souvent masquée par défaut. Un appui long ou l’ouverture des détails du message la révèle — un geste à prendre systématiquement avant toute action.
Vérifier un lien sans cliquer
Sur ordinateur, survolez le lien sans cliquer : l’adresse de destination s’affiche en bas de la fenêtre. Comparez-la au domaine officiel du service.
Sur mobile, un appui long ouvre un aperçu de l’adresse sans la charger. C’est moins commode, mais c’est le seul moyen de voir où mène un bouton.
Deux pièges fréquents. Les raccourcisseurs d’adresse, qui masquent la destination réelle : dans un mail officiel, ils n’ont rien à faire. Et les liens dont le texte affiche une adresse correcte alors que la destination est tout autre — le texte visible n’engage à rien.
La règle qui évite tout ce travail : pour se connecter à un service, on n’utilise jamais un lien reçu. On ouvre l’application ou on tape l’adresse soi-même. Si le message est légitime, l’information sera dans votre espace.
Reconnaître les scénarios courants
Le colis en attente. Frais de douane ou de réexpédition à régler, quelques euros seulement — le montant faible désarme la méfiance, et la carte bancaire saisie sert ensuite à bien autre chose.
L’administration. Remboursement d’impôt, amende, mise à jour de dossier. Le levier est l’autorité, et ces campagnes reprennent fidèlement les codes visuels officiels.
La banque. Opération suspecte à confirmer, souvent doublée d’un appel téléphonique. Le but réel est de vous faire valider une opération ou communiquer un code de confirmation.
Le service professionnel. Boîte mail saturée, mot de passe qui expire, document partagé à consulter. Cible privilégiée en entreprise, et porte d’entrée classique vers les systèmes internes.
Le faux support technique. Un message alerte d’une infection et invite à installer un outil ou à appeler un numéro. L’objectif est la prise de contrôle à distance.
Aucun conseiller, aucun service client, aucun livreur n’a besoin du code à six chiffres que vous venez de recevoir. Ce code valide une opération en votre nom : le donner revient à signer. C’est le point unique qui fait échouer la majorité des tentatives, même quand le reste a fonctionné.
J’ai cliqué : que faire
La conduite dépend de ce qui a été fait, et le temps compte.
- Vous avez seulement ouvert la page, sans rien saisir : fermez-la, et le risque reste faible. Par précaution, lancez une analyse de l’appareil.
- Vous avez saisi vos identifiants : changez immédiatement le mot de passe du service concerné, ainsi que de tous les comptes où le même mot de passe était réutilisé.
- Vous avez donné des données bancaires : contactez votre banque sans attendre pour faire opposition, et surveillez les opérations.
- Vous avez validé un code : appelez le service concerné dans la foulée, une opération est probablement en cours.
- Dans tous les cas, activez la double authentification là où elle ne l’est pas, et signalez le message via les dispositifs officiels de signalement.
Vérifiez aussi les règles de redirection de votre messagerie : une des premières actions d’un attaquant est d’ajouter un transfert automatique pour conserver l’accès aux mails, même après un changement de mot de passe.
Comment se protéger durablement ?
La double authentification partout où elle existe, par application plutôt que par SMS — c’est ce qui rend un mot de passe volé inutilisable, comme nous l’expliquons dans notre article sur la double authentification.
Un mot de passe différent par service, ce qui suppose un gestionnaire : il a l’avantage supplémentaire de ne pas remplir automatiquement les identifiants sur un faux site, puisque le domaine ne correspond pas. Nous détaillons ce choix dans notre guide du gestionnaire de mots de passe.
Des sauvegardes à jour, seule protection réelle si le phishing débouche sur un rançongiciel — c’est l’objet de la règle 3-2-1.
Un appareil à jour, navigateur compris : une partie des attaques exploite des failles déjà corrigées.
Et un réflexe de temps : aucun message légitime n’exige une action dans la minute. Attendre dix minutes et vérifier par un autre canal n’a jamais fait perdre un remboursement.
Les fautes d’orthographe sont-elles encore un bon indice ?
Non. Les campagnes actuelles sont relues. L’urgence et la demande d’action via un lien sont bien plus fiables.
Comment voir la vraie adresse de l’expéditeur ?
En dépliant les détails du message. Le nom affiché n’engage à rien, seule l’adresse complète compte.
Que faire si j’ai saisi mon mot de passe ?
Le changer immédiatement, ainsi que sur tous les comptes où il était réutilisé, puis activer la double authentification.
Un code reçu par SMS peut-il être communiqué ?
Jamais, à personne. Il valide une opération en votre nom.
Ouvrir un mail de phishing est-il dangereux ?
L’ouverture seule présente un risque faible. Le danger vient du clic, de la saisie et des pièces jointes.
Gardez un seul réflexe et il couvre presque tout : pour vous connecter à un service, n’utilisez jamais le lien d’un mail. Ouvrez l’application ou tapez l’adresse. Si le message disait vrai, l’information vous attendra dans votre espace.
Cybermalveillance.gouv.fr et ANSSI, fiches de prévention sur l’hameçonnage et conduite à tenir en cas de compromission : signaux d’alerte, réflexes et dispositifs de signalement, consultées le 25 septembre 2026.
Yann Deverre
Douze ans de développement web, en agence puis chez un éditeur de logiciels, avant de passer à l'écriture. Il explique le numérique en partant du mécanisme, et teste avant d'affirmer.
À lire ensuite