

Gestionnaire de mots de passe : comment choisir et démarrer
 Par Yann Deverre
22 septembre 2026
10 min de lecture
Je réutilise le même mot de passe partout
C’est le cas le plus fréquent et le plus risqué. Commencez par les cinq comptes qui comptent — messagerie en tête — et laissez le reste pour plus tard.
J’ai peur de tout perdre si j’oublie le maître
Légitime. Le chapitre sur le mot de passe maître explique comment le construire, où écrire la copie de secours, et ce que valent les options de récupération.
Je ne veux rien mettre dans le nuage
Les gestionnaires à stockage local existent et fonctionnent très bien. La contrepartie est la synchronisation entre appareils, que vous gérez vous-même.
Une personne connectée gère aujourd’hui entre cent et deux cents comptes. Personne ne retient deux cents mots de passe différents, alors on recycle : la même combinaison, parfois avec un chiffre au bout. C’est précisément le comportement que les attaques automatisées exploitent, et c’est le seul problème qu’un gestionnaire résout réellement.
Pourquoi réutiliser un mot de passe coûte si cher
Quand un site se fait pirater, les identifiants volés se retrouvent dans des listes qui circulent. Des robots testent ensuite ces couples adresse-mot de passe sur des dizaines d’autres services. C’est ce qu’on appelle le bourrage d’identifiants, et il fonctionne pour une raison unique : la réutilisation.
Un mot de passe différent par site transforme une fuite en incident local. Le compte concerné est compromis, les autres ne le sont pas. Tout le reste — longueur, caractères spéciaux, changement tous les trois mois — pèse beaucoup moins lourd que cette règle.
Les recommandations officielles ont d’ailleurs évolué dans ce sens : on ne demande plus de changer régulièrement un mot de passe robuste, on demande qu’il soit unique et long. Le changement forcé produisait surtout des variantes prévisibles.
Reste la question pratique : comment retenir deux cents secrets uniques ? On ne les retient pas. On en retient un seul, et une machine garde les autres.
Comment ça marche, sans jargon
Le gestionnaire conserve un coffre, c’est-à-dire un fichier chiffré. Le mot de passe maître ne sert pas à « ouvrir une porte » : il sert à dériver la clé qui déchiffre ce fichier. Sans lui, le contenu du coffre est du bruit.
Les outils sérieux appliquent ce qu’on appelle le chiffrement de bout en bout : le déchiffrement a lieu sur votre appareil, jamais sur le serveur. L’éditeur héberge un fichier qu’il ne peut pas lire.
Cette architecture a une conséquence directe, qu’il faut accepter avant de commencer : si vous perdez le mot de passe maître, personne ne peut vous rendre vos données. Pas l’éditeur, pas le support, pas une procédure de récupération par email.
Certains services proposent un contournement — un contact de confiance, une clé de récupération imprimée, un déblocage biométrique local. Ce sont des filets, pas des portes dérobées, et leur mise en place se fait au premier jour.
En ligne, local ou intégré : que choisir ?
| Famille | Où sont les données | Synchronisation | Pour qui |
|---|---|---|---|
| Service en ligne | Serveur de l’éditeur, coffre chiffré | Automatique | Usage familial, plusieurs appareils |
| Fichier local | Sur votre machine uniquement | À votre charge | Utilisateur autonome, un ou deux appareils |
| Intégré au système ou au navigateur | Compte de la plateforme | Automatique dans l’écosystème | Démarrage simple, un seul écosystème |
Le fichier local mérite une mention particulière. Son format ouvert le plus répandu se lit avec plusieurs applications libres, sur tous les systèmes. On le synchronise soi-même, par un espace de stockage personnel ou une clé chiffrée. C’est l’option qui offre le plus de contrôle et demande le plus de rigueur — notamment en matière de sauvegarde, où la règle du 3-2-1 et son test de restauration prennent tout leur sens.
Celui du navigateur suffit-il ?
Il vaut infiniment mieux que la réutilisation d’un mot de passe unique. Il a beaucoup progressé, propose des mots de passe générés, signale les fuites connues et s’appuie désormais sur le chiffrement du système.
Trois limites persistent. La portabilité d’abord : vos secrets vivent dans l’écosystème du navigateur, et l’export vers un autre outil reste inégal. Le partage ensuite : gérer des accès en famille ou en petite équipe n’est pas son métier. La couverture enfin : un gestionnaire dédié stocke aussi des notes, des codes de récupération, des documents, là où le navigateur ne retient que des paires identifiant-mot de passe.
Pour un usage personnel simple, sur un seul écosystème, il fait le travail. Dès qu’on mélange un téléphone d’une marque, un ordinateur d’une autre et un navigateur différent au bureau, l’outil dédié reprend l’avantage.
Les six critères qui comptent
Le reste — le design, le nombre d’options, les intégrations — relève du confort.
- L’export en clair. Vérifiez avant de vous engager que l’outil sait exporter tout le coffre dans un format lisible. Sans cette porte de sortie, vous êtes prisonnier.
- Le mode hors ligne. Le coffre doit rester consultable sans connexion. Un service qui exige le réseau pour afficher un mot de passe est un problème le jour où le réseau manque.
- Les audits publics. Les éditeurs sérieux font auditer leur code par des tiers et publient les rapports. C’est vérifiable en quelques minutes.
- La gestion du partage. Indispensable dès qu’on vit à plusieurs : un coffre partagé vaut mieux qu’un mot de passe envoyé par message.
- Le support de la double authentification. Sur le coffre lui-même, en priorité absolue.
- Le sort des données à la fermeture du compte. Délai de suppression, possibilité de tout récupérer avant. Cela s’écrit dans les conditions d’utilisation.
Un mot sur le prix. Les versions gratuites suffisent souvent pour un usage individuel ; les formules payantes financent le partage familial, le stockage de fichiers et les alertes de fuite. Un gestionnaire gratuit et bien conçu protège mieux qu’un outil payant mal utilisé.
Construisez un maître long, fait de mots ordinaires
C’est la seule chose qu’il reste à retenir, et tout le dispositif repose dessus.
La méthode la plus efficace consiste à assembler quatre ou cinq mots sans rapport entre eux, en une phrase absurde mais mémorable. La longueur fait la résistance : une suite de vingt-cinq caractères composée de mots courants tient mieux qu’une combinaison de dix caractères tarabiscotés, et se retient sans effort.
Trois règles l’accompagnent. Ce mot de passe ne sert nulle part ailleurs, jamais. Il ne se note pas dans un fichier texte, mais une copie manuscrite conservée dans un endroit sûr — coffre, papiers de famille — est une précaution raisonnable. Et il s’accompagne obligatoirement d’une double authentification sur le coffre.
Sur ce dernier point, privilégiez une application d’authentification à l’envoi par SMS, pour les raisons que nous détaillons dans notre page sur la double authentification par application plutôt que par SMS.
Une question revient souvent : faut-il stocker ses codes de double authentification dans le même gestionnaire ? C’est un arbitrage. Les réunir simplifie la vie et réduit les abandons ; les séparer garde deux facteurs réellement distincts. Pour un usage grand public, la commodité l’emporte généralement, à condition que le coffre soit lui-même protégé par un second facteur indépendant.
Démarrer sans y passer le week-end
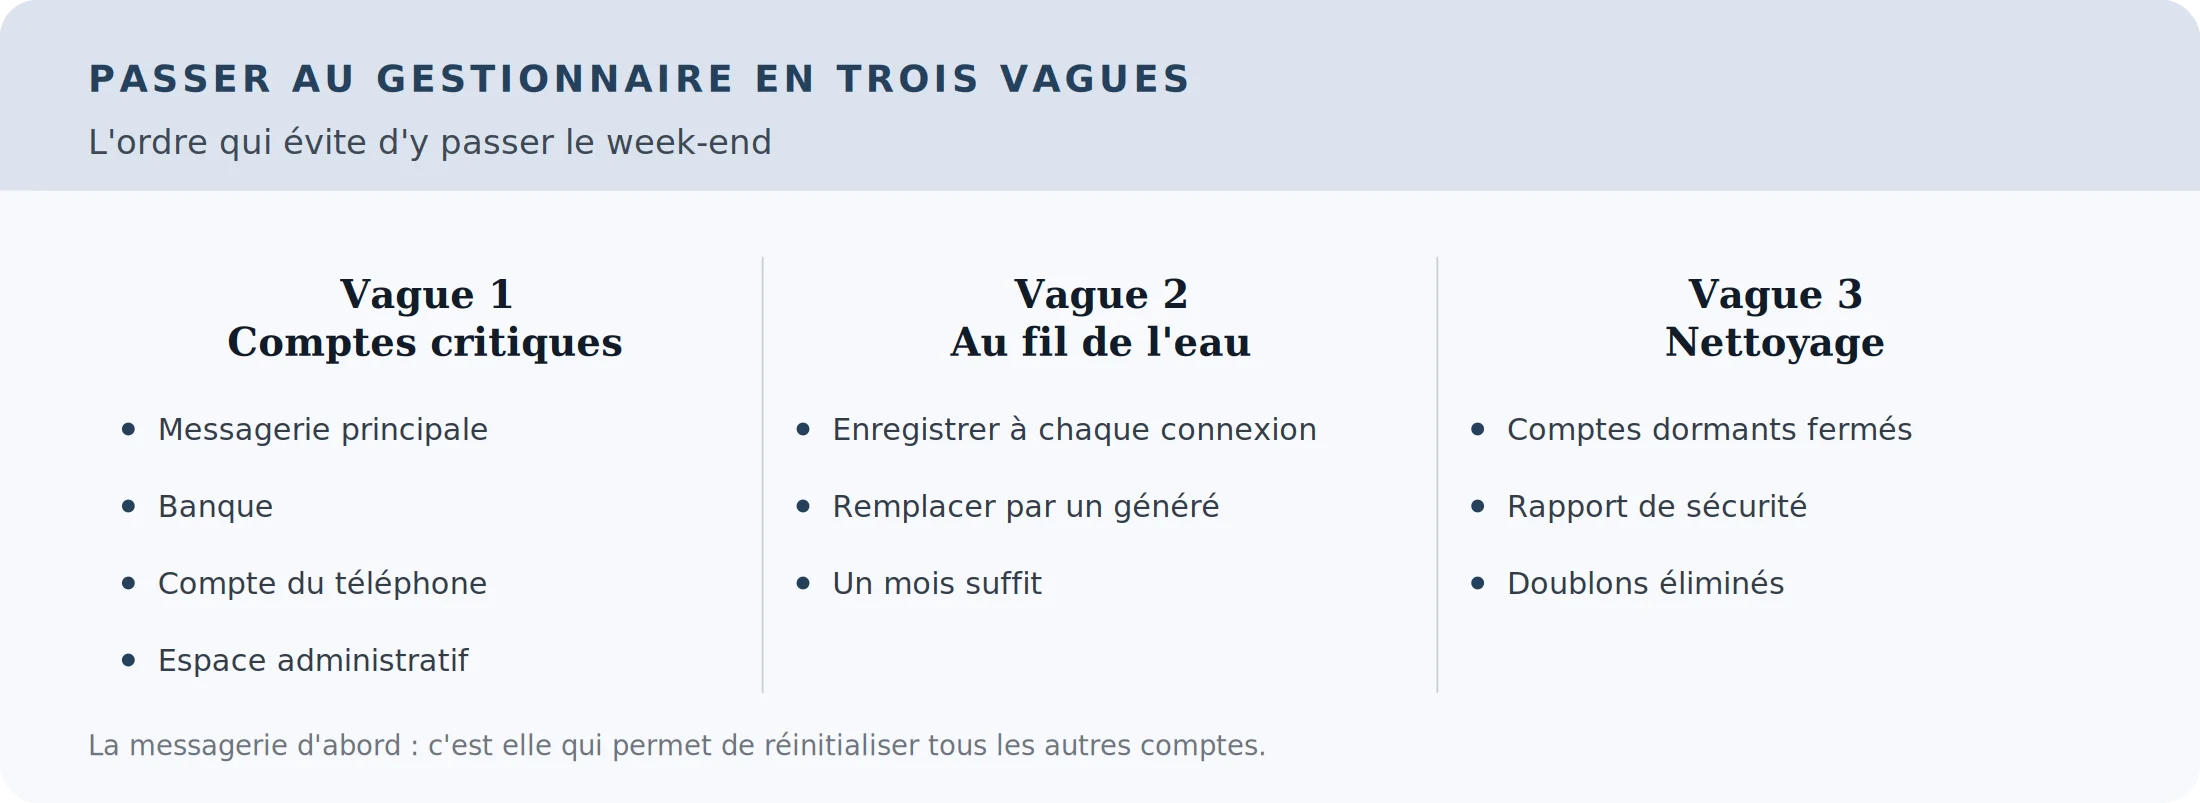
La migration complète décourage. Procédez par vagues, l’ordre compte.
Première vague, les comptes critiques. La messagerie principale avant tout : c’est elle qui permet de réinitialiser tous les autres services. Puis la banque, le compte de la plateforme de votre téléphone, et l’espace fiscal ou administratif.
Deuxième vague, au fil de l’eau. Chaque fois que vous vous connectez quelque part, laissez le gestionnaire enregistrer, puis changez le mot de passe pour un généré. En un mois, l’essentiel est couvert sans y avoir consacré une seule soirée.
Troisième vague, le nettoyage. Passez en revue les comptes dormants et fermez-en. Un compte qui n’existe plus ne peut pas fuir.
Profitez de l’installation pour utiliser le rapport de sécurité intégré : il signale les mots de passe réutilisés, faibles, ou déjà présents dans des fuites publiques. Le résultat surprend presque toujours, et il dicte l’ordre des priorités. En cas d’alerte, les réflexes dépendent de la nature des données exposées, ce que nous avons détaillé à propos des bons réflexes après une fuite de données.
Ce qui peut mal tourner
Concentrer ses secrets au même endroit soulève une objection légitime : et si le coffre tombe ?
Le risque existe, mais il se compare au risque évité. Un coffre correctement chiffré et protégé par un maître solide résiste, même si le fichier est volé. La réutilisation d’un mot de passe unique sur deux cents sites, elle, échoue dès la première fuite venue.
Trois scénarios méritent tout de même une réponse préparée.
La compromission de l’appareil. Un logiciel espion installé sur votre ordinateur capte le maître à la frappe. Aucun gestionnaire n’y peut rien. La protection passe par le système à jour, des téléchargements maîtrisés et la vigilance sur les pièces jointes.
L’incident chez l’éditeur. Il est arrivé que des coffres chiffrés soient exfiltrés lors d’intrusions. Les comptes protégés par un maître long sont restés hors d’atteinte ; les autres ont été forcés hors ligne, sans limite de tentatives.
L’hameçonnage. Une fausse page imite le service. Un bon réflexe : le gestionnaire ne propose pas le remplissage automatique sur un domaine qu’il ne reconnaît pas. Son silence est un signal d’alerte. Le même raisonnement vaut face à une boutique douteuse, comme nous le décrivons pour vérifier un vendeur avant de payer en ligne.
Enfin, la relève technique est déjà en route : les clés d’accès remplacent progressivement le mot de passe par une paire de clés liée à l’appareil, sans secret à retenir ni à saisir. Les gestionnaires les stockent désormais, et nous en avons détaillé le fonctionnement dans notre page sur la connexion sans mot de passe.
Que se passe-t-il si j’oublie mon mot de passe maître ?
Sur un outil à chiffrement de bout en bout, le coffre devient définitivement illisible. C’est pour cela qu’on prépare une clé de récupération ou un contact de confiance dès l’installation.
Un gestionnaire gratuit est-il sûr ?
Oui, dès lors qu’il est audité et open source ou largement reconnu. Le modèle économique change les fonctions disponibles, pas la qualité du chiffrement.
Faut-il encore changer ses mots de passe régulièrement ?
Non, si chacun est long et unique. On les change en cas de fuite avérée, de doute sur un appareil, ou de partage devenu obsolète.
Peut-on l’utiliser à plusieurs ?
Oui, via un coffre partagé. C’est nettement plus sûr que d’envoyer un mot de passe par messagerie, où il reste ensuite lisible dans l’historique.
Le remplissage automatique est-il risqué ?
Il protège plutôt, puisqu’il ne remplit que sur le domaine attendu. Désactivez-le en revanche sur les appareils partagés ou publics.
Comment changer de gestionnaire ?
Par export puis import, en vérifiant que tout est bien passé avant de supprimer l’ancien coffre — et en effaçant ensuite le fichier d’export, qui est en clair.
Installez-en un ce soir, et ne commencez que par votre messagerie principale. Construisez un maître long, fait de mots ordinaires, et activez la double authentification dessus. Le reste peut se faire en un mois, au fil des connexions.
ANSSI, recommandations relatives à l’authentification multifacteur et aux mots de passe : longueur, unicité et usage des gestionnaires, consultées le 22 septembre 2026.
Yann Deverre
Douze ans de développement web, en agence puis chez un éditeur de logiciels, avant de passer à l'écriture. Il explique le numérique en partant du mécanisme, et teste avant d'affirmer.
À lire ensuite