

Clé d’accès : se connecter sans mot de passe
 Par Yann Deverre
15 septembre 2026
6 min de lecture
Google, Apple, Microsoft, Amazon et la plupart des grandes plateformes proposent désormais de se connecter sans mot de passe, par empreinte ou par code d’écran. Derrière cette simplicité apparente se cache un changement de fond : le secret ne circule plus entre vous et le site.
Comment une clé d’accès fonctionne-t-elle ?
À la création, votre appareil génère deux clés liées mathématiquement. La clé privée reste stockée dans l’élément sécurisé du téléphone ou de l’ordinateur, protégée par votre biométrie ou un code de 6 chiffres. La clé publique, elle, part sur le serveur du site.
À la connexion, le site envoie un défi aléatoire. Votre appareil le signe avec la clé privée, après vous avoir demandé de déverrouiller, et renvoie la signature. Le site la vérifie avec la clé publique qu’il possède. Aucun secret réutilisable ne transite, et la signature, valable quelques secondes, ne vaut que pour ce défi précis.
Le détail décisif se joue ailleurs : la clé est liée au nom de domaine exact du site. Un faux site, même identique visuellement, ne déclenchera tout simplement pas la clé. C’est ce qui rend l’hameçonnage inopérant, là où un code reçu par SMS peut toujours être recopié par une victime pressée.
En quoi est-ce mieux que la double authentification ?
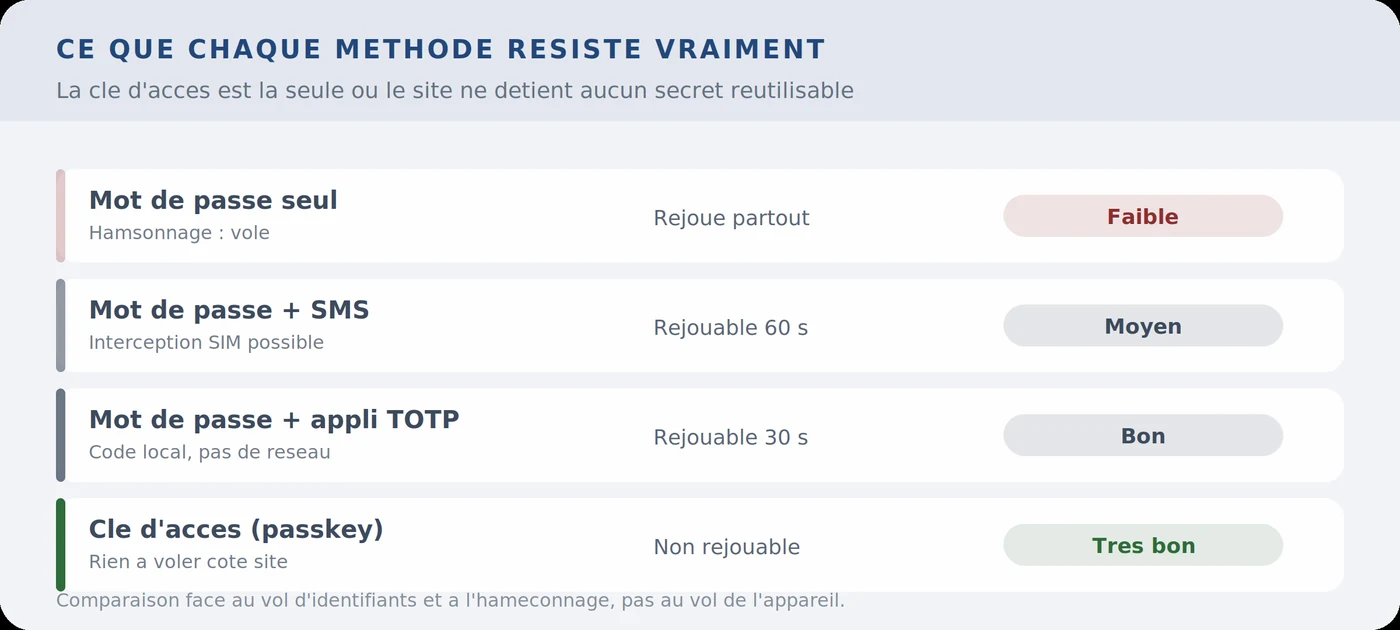
La double authentification par SMS reste vulnérable sur deux plans : l’échange de carte SIM, par lequel un attaquant fait rediriger votre numéro, et le relais en temps réel, où un site frauduleux vous demande le code puis l’utilise immédiatement. Les applications de codes à usage unique règlent le premier problème, pas le second.
La clé d’accès supprime les deux. Il n’y a rien à recopier, rien à intercepter, et la vérification du domaine est faite par la machine et non par votre vigilance. Les scénarios de fuite de données perdent également beaucoup de leur portée : une base de clés publiques volée n’a aucune valeur.
Cela n’en fait pas une protection absolue. Un appareil compromis par un logiciel espion, un déverrouillage obtenu sous contrainte, ou un service qui conserve une méthode de secours faible restent des failles réelles. La clé d’accès déplace le risque, elle ne l’efface pas.
Activez-la sans vous enfermer dehors
| Étape | Où | Point d’attention |
|---|---|---|
| Vérifier la synchronisation | Compte Google, iCloud ou gestionnaire | Sans elle, la clé vit sur un seul appareil |
| Créer la clé | Paramètres de sécurité du service | Souvent nommée « clé d’accès » ou « passkey » |
| Ajouter un second appareil | Téléphone et ordinateur | Deux appareils valent mieux qu’un seul |
| Générer des codes de secours | Même écran de sécurité | À imprimer, pas à stocker dans le compte |
| Tester la déconnexion | Navigation privée | Avant de supprimer l’ancien mot de passe |
| Garder l’ancienne méthode | Quelques semaines | La désactiver seulement une fois sûr |
La faute classique consiste à créer une clé sur un seul téléphone, supprimer le mot de passe dans la foulée, puis casser l’écran deux mois plus tard. Sans second appareil ni codes de secours, la récupération du compte devient un parcours administratif long et incertain.
Ce que la technologie ne règle pas encore
- La portabilité entre écosystèmes reste imparfaite. Une clé créée dans iCloud ne se déplace pas simplement vers un compte Google, même si les mécanismes d’export progressent.
- La couverture est partielle. Les grands services suivent, les banques et administrations françaises beaucoup moins : on conserve donc un gestionnaire de mots de passe pour tout le reste.
- Le partage de compte devient plus rigide, ce qui est une bonne chose pour la sécurité mais complique les usages familiaux ou professionnels mal outillés.
- La clé matérielle physique, type FIDO2 sur port USB, vendue entre 30 et 80 euros, reste supérieure pour les comptes critiques : elle ne dépend d’aucun cloud et survit au vol du téléphone.
Pour les comptes les plus sensibles, messagerie principale et compte du gestionnaire de mots de passe en tête, la combinaison la plus solide reste aujourd’hui une clé d’accès synchronisée doublée d’une clé matérielle rangée ailleurs. Les recommandations générales d’hygiène numérique publiées par l’Anssi vont dans ce sens.
Par quel compte commencer ?
Par la messagerie principale, sans hésiter. C’est elle qui sert à réinitialiser tous les autres comptes : tant qu’elle tient sur un mot de passe réutilisé, le reste de l’édifice est théorique. Viennent ensuite les comptes qui contiennent un moyen de paiement enregistré.
Les comptes de faible valeur, forums, sites d’actualité, boutiques utilisées une fois, ne méritent pas cet effort : un mot de passe unique de 16 caractères généré par un gestionnaire suffit largement. Le temps gagné là se réinvestit dans la vérification des accès de vos comptes importants, réflexe utile après chaque alerte sur l’identité numérique.
Enfin, un rappel qui n’a rien d’anecdotique : la clé d’accès protège la connexion, pas ce que vous faites ensuite. Un paiement sur un site frauduleux reste un paiement frauduleux, quelle que soit la manière dont vous vous êtes authentifié.
Ce que les lecteurs demandent le plus
Que se passe-t-il si je perds mon téléphone ?
Si vos clés sont synchronisées via iCloud ou le gestionnaire Google, elles se retrouvent sur un nouvel appareil après connexion au compte. Si elles ne l’étaient pas, seuls un second appareil enregistré ou les codes de secours permettent de récupérer l’accès.
Une clé d’accès remplace-t-elle le gestionnaire de mots de passe ?
Non, pas encore. Trop de services n’acceptent que le mot de passe, et il faudra un gestionnaire pour eux pendant plusieurs années. Les principaux gestionnaires stockent d’ailleurs les deux, ce qui simplifie la transition.
Mon empreinte digitale est-elle envoyée au site ?
Jamais. La biométrie sert uniquement à déverrouiller la clé privée localement, sur votre appareil. Le site ne reçoit qu’une signature cryptographique et n’a accès ni à l’empreinte ni au code d’écran.
Faut-il supprimer l’ancien mot de passe ?
Pas tout de suite. Conservez-le 2 à 3 semaines, soit 2 à 3 semaines, le temps de vérifier que la connexion par clé fonctionne sur tous vos appareils et navigateurs. Une fois cette certitude acquise, le supprimer ferme une porte d’entrée de moins.
Est-ce utilisable sur un ordinateur partagé ?
Oui, par le mode multi-appareils : le site affiche un QR code, vous le scannez avec votre téléphone, et la clé reste sur le téléphone. Rien n’est enregistré sur la machine partagée, ce qui est précisément l’usage recommandé.
La clé d’accès est donc moins une nouveauté spectaculaire qu’un déplacement du problème, de l’endroit où l’utilisateur se trompe vers un endroit que la machine sait vérifier. Reste à ne pas négliger l’autre bout de la chaîne : la récupération.
Yann Deverre
Douze ans de développement web, en agence puis chez un éditeur de logiciels, avant de passer à l'écriture. Il explique le numérique en partant du mécanisme, et teste avant d'affirmer.
À lire ensuite