

C’est quoi l’antivirus ? Ce qu’il bloque, ce qu’il rate
 Par Yann Deverre
28 septembre 2026
16 min de lecture
Un antivirus est un programme de sécurité qui tourne en permanence en arrière-plan et fait trois choses. Il reconnaît les logiciels malveillants déjà connus. Il repère les comportements suspects de ceux qu’il ne connaît pas encore. Et il neutralise ce qu’il trouve, en le bloquant ou en le mettant en quarantaine. Il ne protège pas de tout : face à un faux conseiller bancaire ou à un mot de passe réutilisé, il ne voit rien passer, parce qu’aucun fichier dangereux n’entre dans la machine. Comprendre son mécanisme, c’est savoir ce qu’on peut lui confier et ce qu’il faut couvrir autrement.
Antivirus : une définition sans jargon
Le mot date d’une époque où la menace principale était le virus au sens strict, un morceau de code qui se greffe sur un fichier ou sur le secteur de démarrage d’une disquette et se recopie chaque fois qu’on l’utilise. Le terme est resté. Les virus, eux, ne sont plus qu’une petite partie de ce qu’un antivirus traite. On parle aujourd’hui de logiciels malveillants, ou maliciels (malware en anglais), une famille qui regroupe plusieurs espèces :
- le virus, qui infecte un fichier légitime et se propage quand ce fichier est copié ou ouvert ;
- le ver, qui se diffuse seul d’une machine à l’autre par le réseau, sans action de l’utilisateur ;
- le cheval de Troie, programme d’apparence utile qui ouvre une porte à l’attaquant ou installe autre chose en douce ;
- le rançongiciel, qui chiffre vos fichiers et réclame un paiement pour les rendre ;
- le logiciel espion et le voleur d’identifiants (infostealer), qui récupèrent frappes au clavier, mots de passe enregistrés dans le navigateur et cookies de session ;
- le logiciel publicitaire, moins dangereux mais envahissant, qui détourne la navigation.
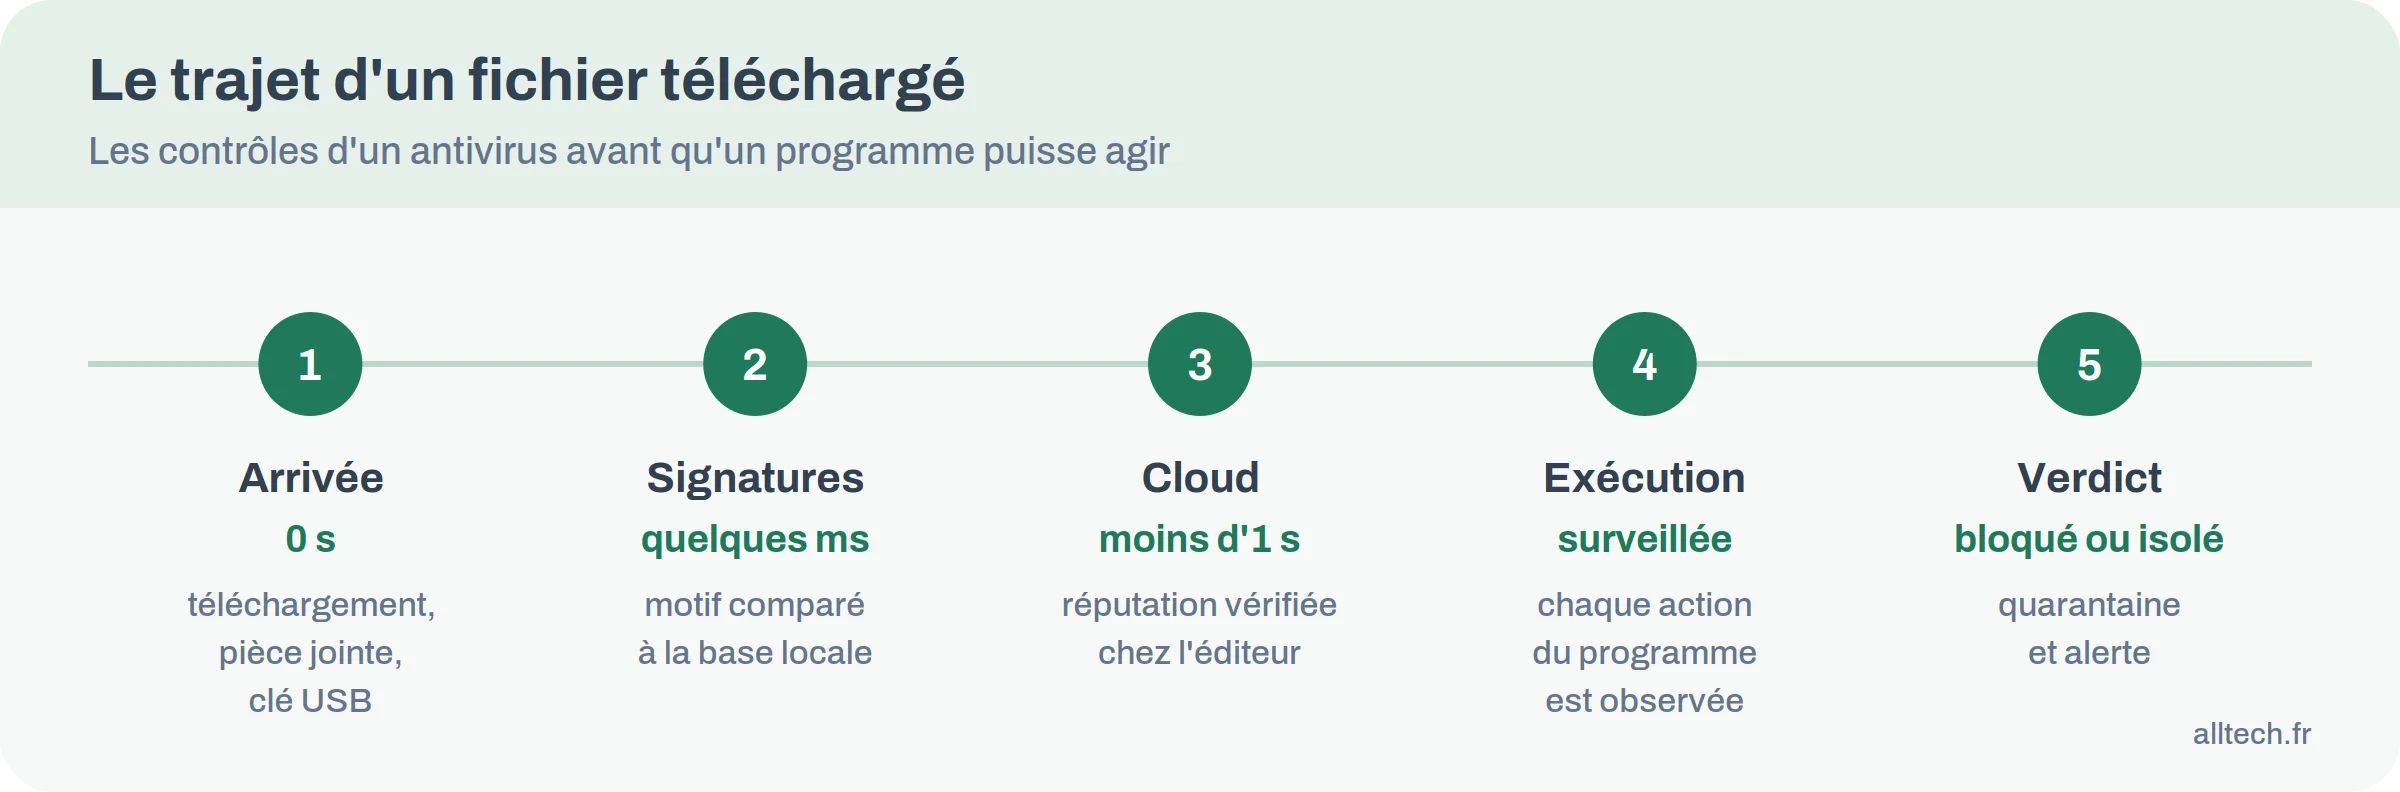
Un antivirus actuel est donc un anti-maliciel. Il se compose d’un moteur d’analyse, d’une base de connaissances mise à jour plusieurs fois par jour et d’un module de surveillance qui s’intercale entre le système et les fichiers. Sur un ordinateur, il démarre avec la machine et reste chargé en mémoire. C’est ce qui lui permet d’intervenir avant qu’un programme ne s’exécute, et non après.
Comment un antivirus repère-t-il une menace ?
L’institut allemand AV-TEST dit enregistrer plus de 450 000 nouveaux programmes malveillants ou indésirables chaque jour. Personne ne peut décrire chacun d’eux à la main. La détection empile donc plusieurs méthodes, de la plus sûre à la plus prudente.
| Méthode | Ce qu’elle examine | Point fort | Limite |
|---|---|---|---|
| Signatures | Un motif du fichier, comparé à une base de menaces connues | Très fiable, presque aucune fausse alerte | Aveugle face à une menace nouvelle ou retouchée |
| Heuristique | Le code, à la recherche d’instructions typiques : autocopie, chiffrement, dissimulation | Attrape des variantes inconnues d’une famille | Plus de faux positifs |
| Émulation (bac à sable) | Le fichier lancé quelques secondes dans un espace isolé | Démasque un code qui ne se déchiffre qu’à l’exécution | Déjouée par les maliciels qui attendent avant d’agir |
| Analyse comportementale | Les actions d’un programme en cours d’exécution | Stoppe un rançongiciel qui commence à chiffrer en masse | N’agit qu’une fois le programme lancé |
| Réputation dans le cloud | L’empreinte du fichier, envoyée aux serveurs de l’éditeur | Réagit en quelques minutes à une menace vue ailleurs | Suppose une connexion et un partage de données |
Les signatures restent la base. Une signature n’est pas forcément l’empreinte exacte d’un fichier : c’est souvent une suite d’octets propre à une famille, ce qui permet d’attraper des dizaines de variantes avec une seule règle.
L’heuristique et l’analyse comportementale couvrent l’inconnu, notamment les attaques qui exploitent une faille pas encore corrigée, ce qu’on appelle des failles zero-day. Un traitement de texte qui lance soudain une ligne de commande, un programme qui renomme 500 fichiers en une minute : ces gestes trahissent un maliciel, même inédit.
Le cloud a changé la donne au cours des années 2010. Quand un fichier inconnu arrive, l’antivirus envoie son empreinte, parfois le fichier entier, aux serveurs de l’éditeur. Une menace repérée à l’autre bout du monde est ainsi bloquée chez vous dans la foulée. La contrepartie touche à la vie privée : des informations sur vos fichiers quittent l’appareil, un partage qui se limite en général dans les réglages de confidentialité.
Dernier étage, l’apprentissage automatique attribue un score de risque à un fichier jamais vu. Vendu sous l’étiquette « nouvelle génération », il complète les méthodes précédentes sans les remplacer.
Temps réel, analyse à la demande, quarantaine
Un antivirus travaille selon trois modes.
La protection en temps réel, dite aussi résidente, intercepte chaque fichier au moment où il est écrit, ouvert ou exécuté : téléchargement, pièce jointe, contenu d’une clé USB. Elle fait le gros du travail, en quelques millisecondes par fichier. L’analyse à la demande, elle, passe le disque en revue. Une analyse rapide vise les emplacements où les maliciels s’installent d’habitude (dossiers système, programmes lancés au démarrage) et prend quelques minutes. Une analyse complète lit tout et peut durer une heure ou davantage, selon le volume stocké.
La quarantaine est un dossier protégé où l’antivirus range les fichiers suspects. Ils ne peuvent plus s’exécuter, mais ils ne sont pas détruits. On peut donc récupérer un fichier légitime pris à tort.
Car les faux positifs existent : un utilitaire peu diffusé, un script maison, un vieux jeu peuvent déclencher une alerte. Avant de restaurer un fichier, faites-le examiner par plusieurs moteurs à la fois avec un service d’analyse multi-moteurs en ligne, à condition qu’il ne contienne aucune donnée personnelle : les fichiers envoyés sont partagés avec des chercheurs. Si plusieurs moteurs sérieux le signalent, il reste où il est.
D’où vient l’antivirus ?
L’idée est presque aussi ancienne que les réseaux. En 1971, Creeper, un programme expérimental, se promenait d’un ordinateur à l’autre du réseau Arpanet en affichant un message narquois. Reaper fut écrit pour le poursuivre et l’effacer. C’est le premier antivirus de l’histoire, avant même que le mot virus ne s’applique à l’informatique.
En 1986, Brain, conçu au Pakistan, se loge dans le secteur de démarrage des disquettes et fait le tour du monde de main en main. Les premiers outils de nettoyage et les premiers antivirus commerciaux apparaissent en 1987. L’European Institute for Computer Antivirus Research, l’EICAR, est fondé en 1991 ; on lui doit le fichier de test présenté plus bas.
Les années 2000 sont celles des vers de messagerie. En mai 2000, ILOVEYOU infecte des millions de machines en quelques jours, par une simple pièce jointe. En 2012, Windows 8 intègre pour la première fois un antivirus complet au système, ce qui bouleverse l’économie du secteur. En mai 2017, le rançongiciel WannaCry touche plus de 200 000 ordinateurs dans 150 pays en exploitant une faille corrigée deux mois plus tôt, mais jamais installée sur les machines touchées.
La leçon de 2017 vaut toujours : l’antivirus ne remplace pas les mises à jour du système.
Ce que l’antivirus arrête, et ce qu’il laisse passer
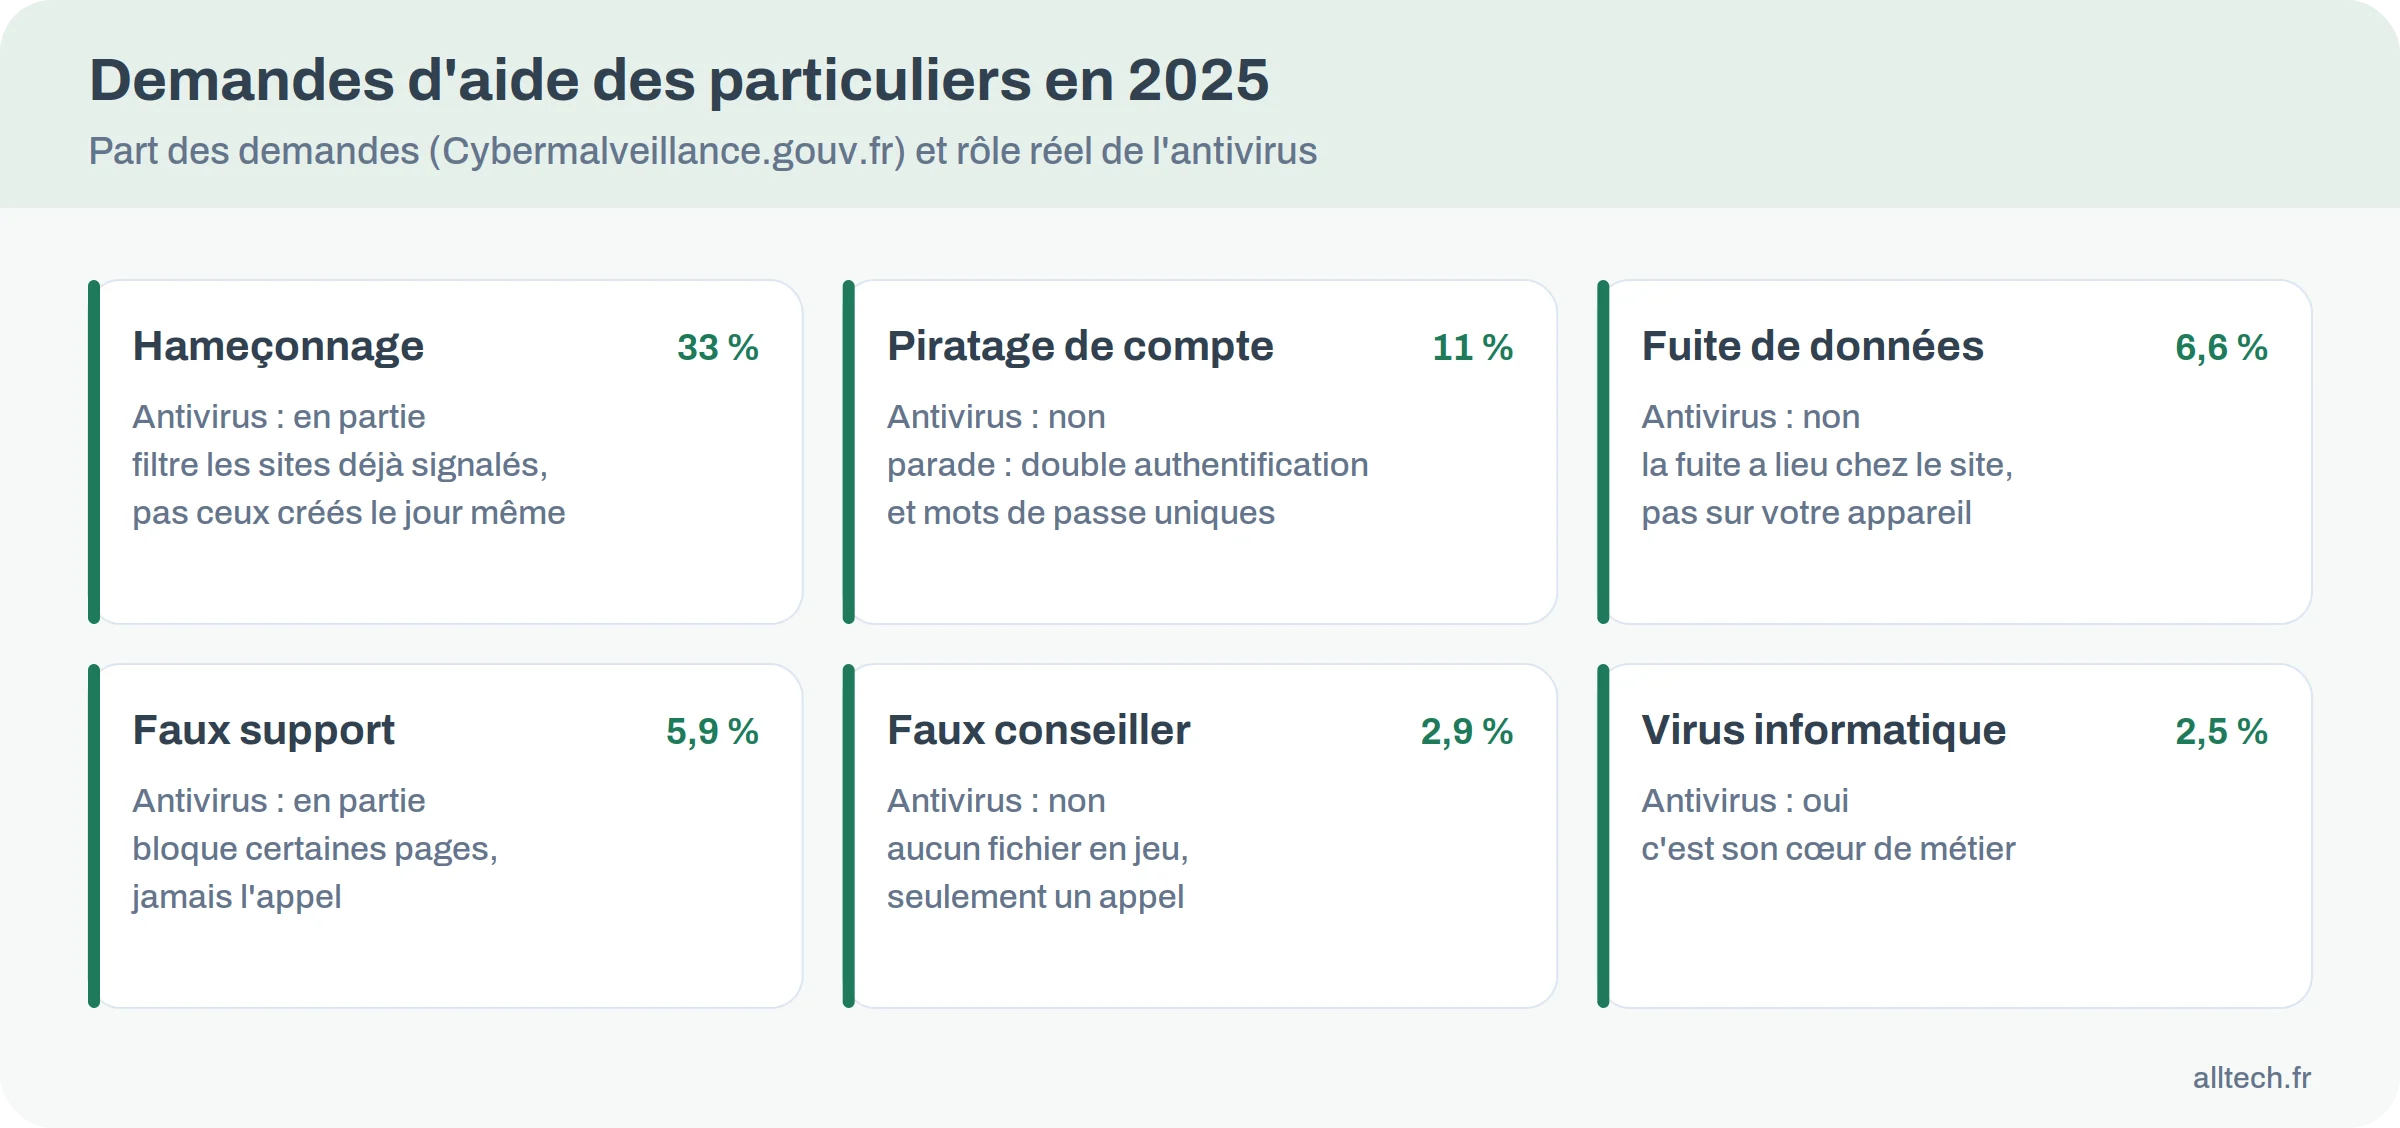
Les pages d’éditeurs présentent volontiers l’antivirus comme une protection totale. Les chiffres de terrain racontent autre chose. Dans le rapport d’activité 2025 de Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes, l’hameçonnage représente un tiers des demandes d’aide des particuliers (33 %), le piratage de compte 11 %, la fuite de données 6,6 %. Le virus informatique n’arrive qu’en septième position, avec environ 2,5 %.
| Menace | L’antivirus l’arrête-t-il ? | Ce qui protège vraiment |
|---|---|---|
| Virus, ver, cheval de Troie connu | Oui | Antivirus et système à jour |
| Rançongiciel | En partie : souches connues et chiffrement en masse | Une sauvegarde déconnectée et testée |
| Voleur d’identifiants | Oui s’il est connu, moins s’il est récent | Aucun logiciel « cracké », mots de passe hors du navigateur |
| Hameçonnage par mail ou SMS | En partie : le filtre web bloque les sites déjà signalés | Savoir repérer un mail piégé |
| Piratage de compte après une fuite | Non | La double authentification par application |
| Faux conseiller, faux proche | Non : aucun fichier en jeu | Raccrocher, rappeler le numéro officiel |
| Faux support technique | En partie : certaines pages, jamais l’appel | Ne jamais composer un numéro affiché dans une alerte |
| Logiciel espion posé par un proche | Parfois, surtout sur Android | Contrôler son téléphone soi-même |
La lecture est simple. L’antivirus traite ce qui passe par un fichier. Tout ce qui passe par vous, un clic, un code donné au téléphone, un mot de passe réutilisé, lui échappe. Les escroqueries par messagerie en sont l’exemple type : les scénarios d’arnaque sur WhatsApp ne font transiter aucun programme, seulement de la confiance.
La protection d’un particulier tient donc en trois briques : l’antivirus pour les fichiers, les mises à jour pour les failles, des réflexes pour le reste. Un gestionnaire de mots de passe règle la réutilisation ; savoir réagir quand vos données ont fuité couvre ce qu’aucun antivirus ne verra.
Windows, macOS, Android, iPhone : la protection déjà installée
Avant d’installer quoi que ce soit, regardez ce que le système fait déjà : sur Windows depuis 2012, et plus tôt encore sur Mac, une protection de base est activée d’office.
| Système | Protection intégrée | Ce qu’elle fait | Un antivirus tiers ? |
|---|---|---|---|
| Windows 10 et 11 | Microsoft Defender, dans l’application Sécurité Windows | Temps réel, cloud, analyse hors ligne, protection anti-rançongiciel (désactivée d’origine) | Facultatif pour un usage courant ; Defender se met en retrait si un autre antivirus s’installe |
| macOS | XProtect, Gatekeeper, XProtect Remediator | Signatures mises à jour à part du système, contrôle des applications signées, analyses périodiques | Rarement utile ; la vigilance porte sur les logiciels pris hors App Store |
| Android | Google Play Protect | Analyse les applications du Play Store et celles installées depuis un fichier APK | Utile si vous installez des applications hors du Play Store |
| iPhone, iPad | Isolement des applications, contrôle de l’App Store | Aucune application ne peut lire les fichiers des autres | Inutile : les « antivirus » iOS ne peuvent pas analyser les autres applications |
Sur Windows, deux réglages méritent le détour. Le premier s’appelle « Dispositif d’accès contrôlé aux dossiers » : il empêche les programmes non autorisés de modifier vos documents, images et bureau. C’est la parade la plus directe contre un rançongiciel, et elle est désactivée d’origine. Le second, l’analyse Microsoft Defender hors ligne, redémarre la machine pour chercher les maliciels qui se cachent pendant que Windows tourne. Comptez une quinzaine de minutes.
Sur Android, le risque vient surtout des applications installées depuis un lien reçu par SMS. Laissez désactivée l’installation d’applications inconnues. Sur iPhone, la meilleure protection reste la mise à jour d’iOS dès sa sortie, et une box correctement verrouillée à la maison : trois réglages du wifi ferment déjà beaucoup de portes.
Gratuit, intégré ou payant : ce qui change vraiment
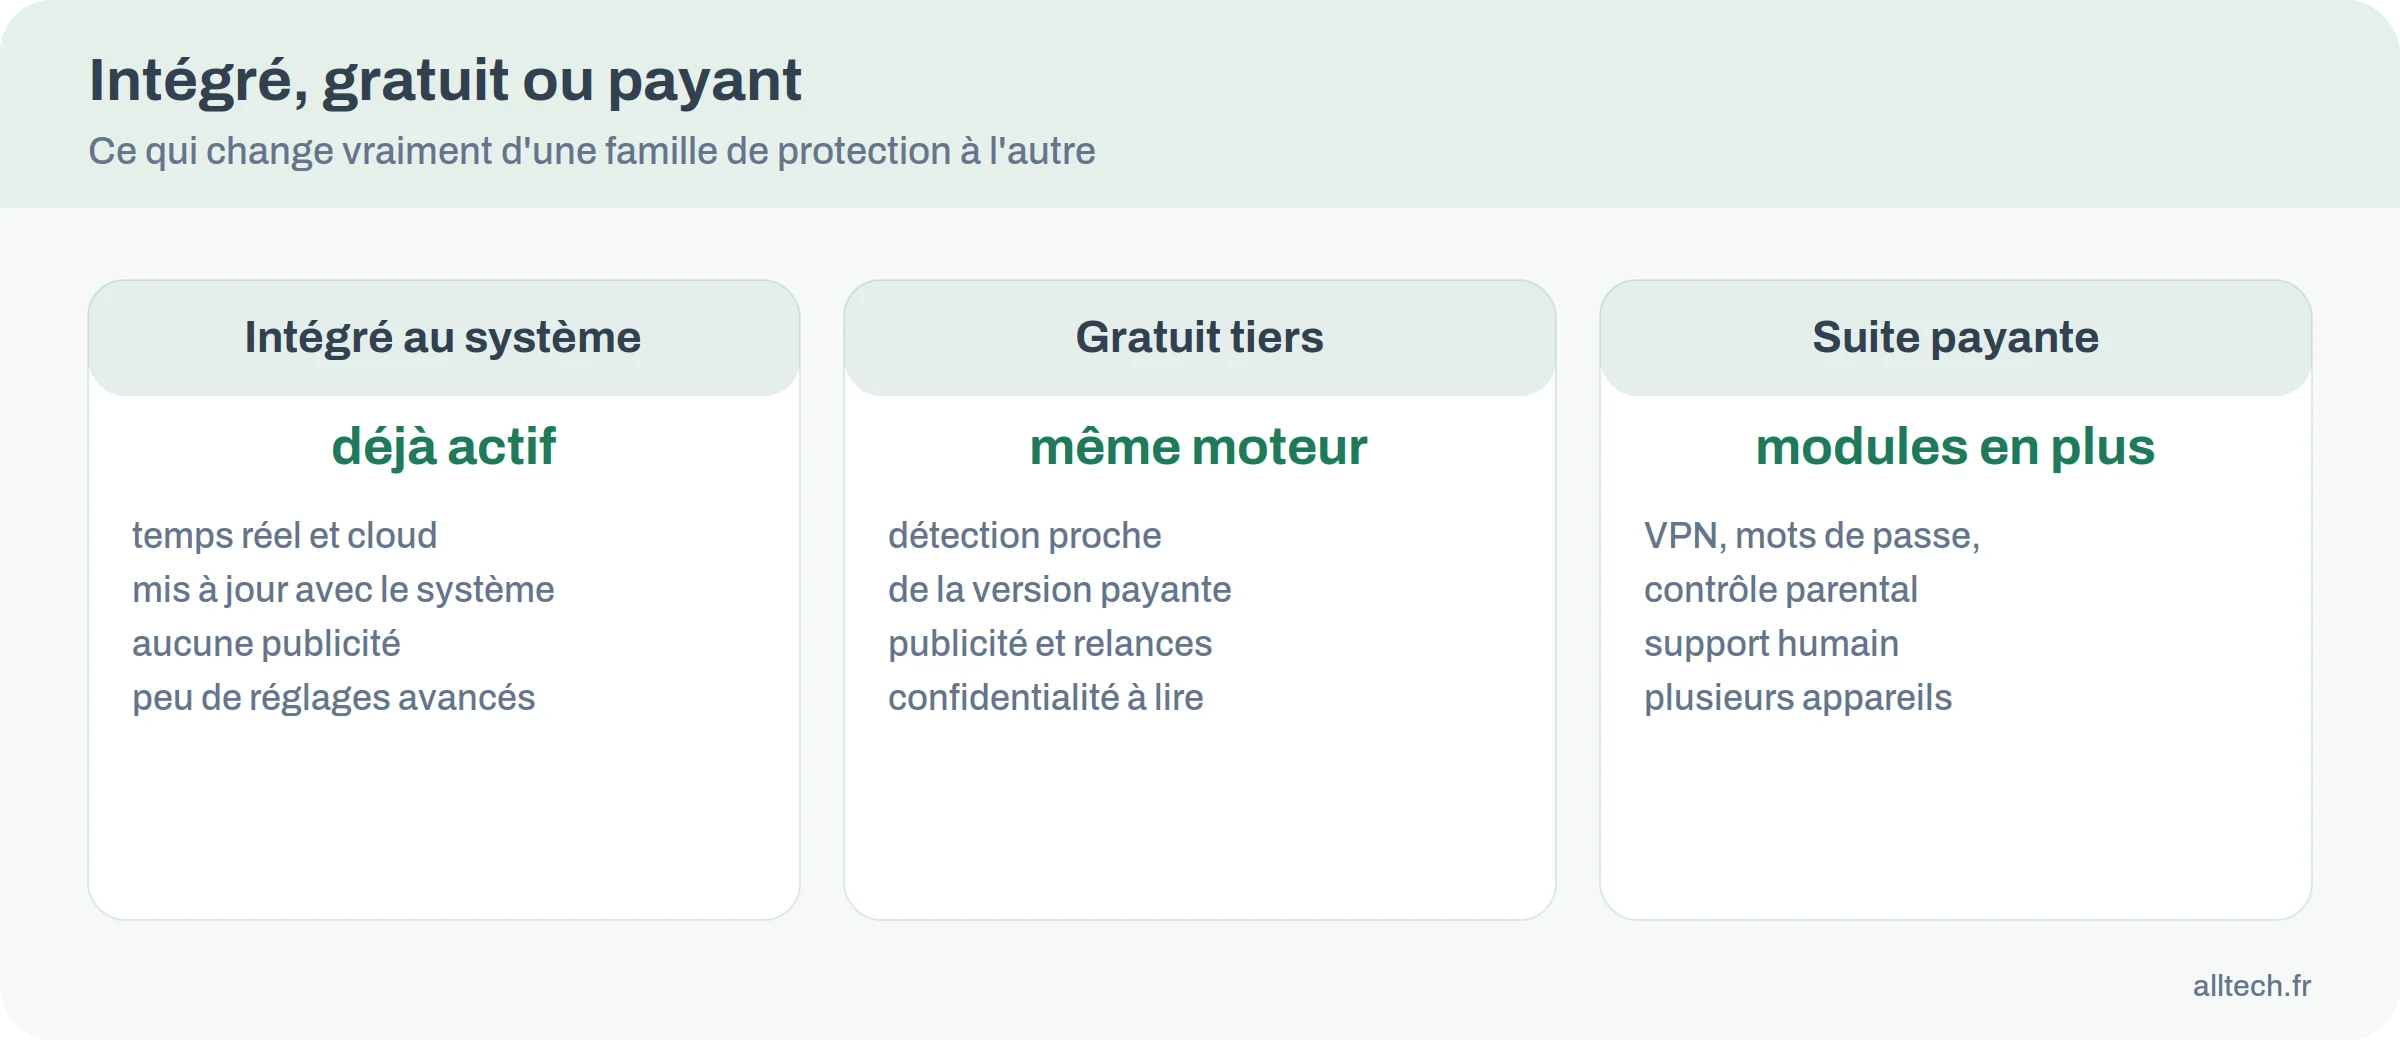
Chez un même éditeur, la version gratuite et la version payante utilisent en général le même moteur de détection. La différence se joue ailleurs :
- les modules ajoutés : pare-feu renforcé, VPN, gestionnaire de mots de passe, contrôle parental, alertes quand votre adresse apparaît dans une fuite ;
- le support, avec une assistance humaine et une aide au nettoyage ;
- le nombre d’appareils couverts par un seul abonnement ;
- le modèle économique : une offre gratuite se finance par la publicité, les relances vers la version payante ou, parfois, vos données.
Ce dernier point touche directement à la vie privée. En 2024, l’autorité américaine de la concurrence, la FTC, a infligé 16,5 millions de dollars à un éditeur d’antivirus gratuit dont une filiale revendait l’historique de navigation des utilisateurs. Un antivirus voit tout ce que vous ouvrez. Son éditeur doit mériter cette confiance.
L’ordre des critères compte : des résultats réguliers dans les tests indépendants, peu de fausses alertes, une politique de confidentialité lisible. Les modules en plus viennent ensuite, si vous comptez vous en servir.
Lire un test de laboratoire
Deux laboratoires indépendants font référence, AV-TEST en Allemagne et AV-Comparatives en Autriche. Chez AV-TEST, chaque produit reçoit jusqu’à 6 points dans trois catégories : la protection, la performance (le ralentissement de la machine) et la facilité d’utilisation, qui mesure surtout les fausses alertes. Le maximum est de 18 points. La certification s’obtient à partir de 10, la mention « Top Product » à partir de 17,5.
Trois pièges guettent le lecteur :
- Les taux de protection tournent souvent entre 99 et 100 %. L’écart entre produits se joue donc sur les faux positifs et le ralentissement.
- Un test isolé ne dit presque rien. AV-TEST publie une session tous les deux mois : regardez la régularité sur un an, soit six sessions.
- Un classement qui ne cite ni laboratoire ni date cache souvent un lien d’affiliation derrière chaque note.
Vérifier en cinq minutes que la protection fonctionne
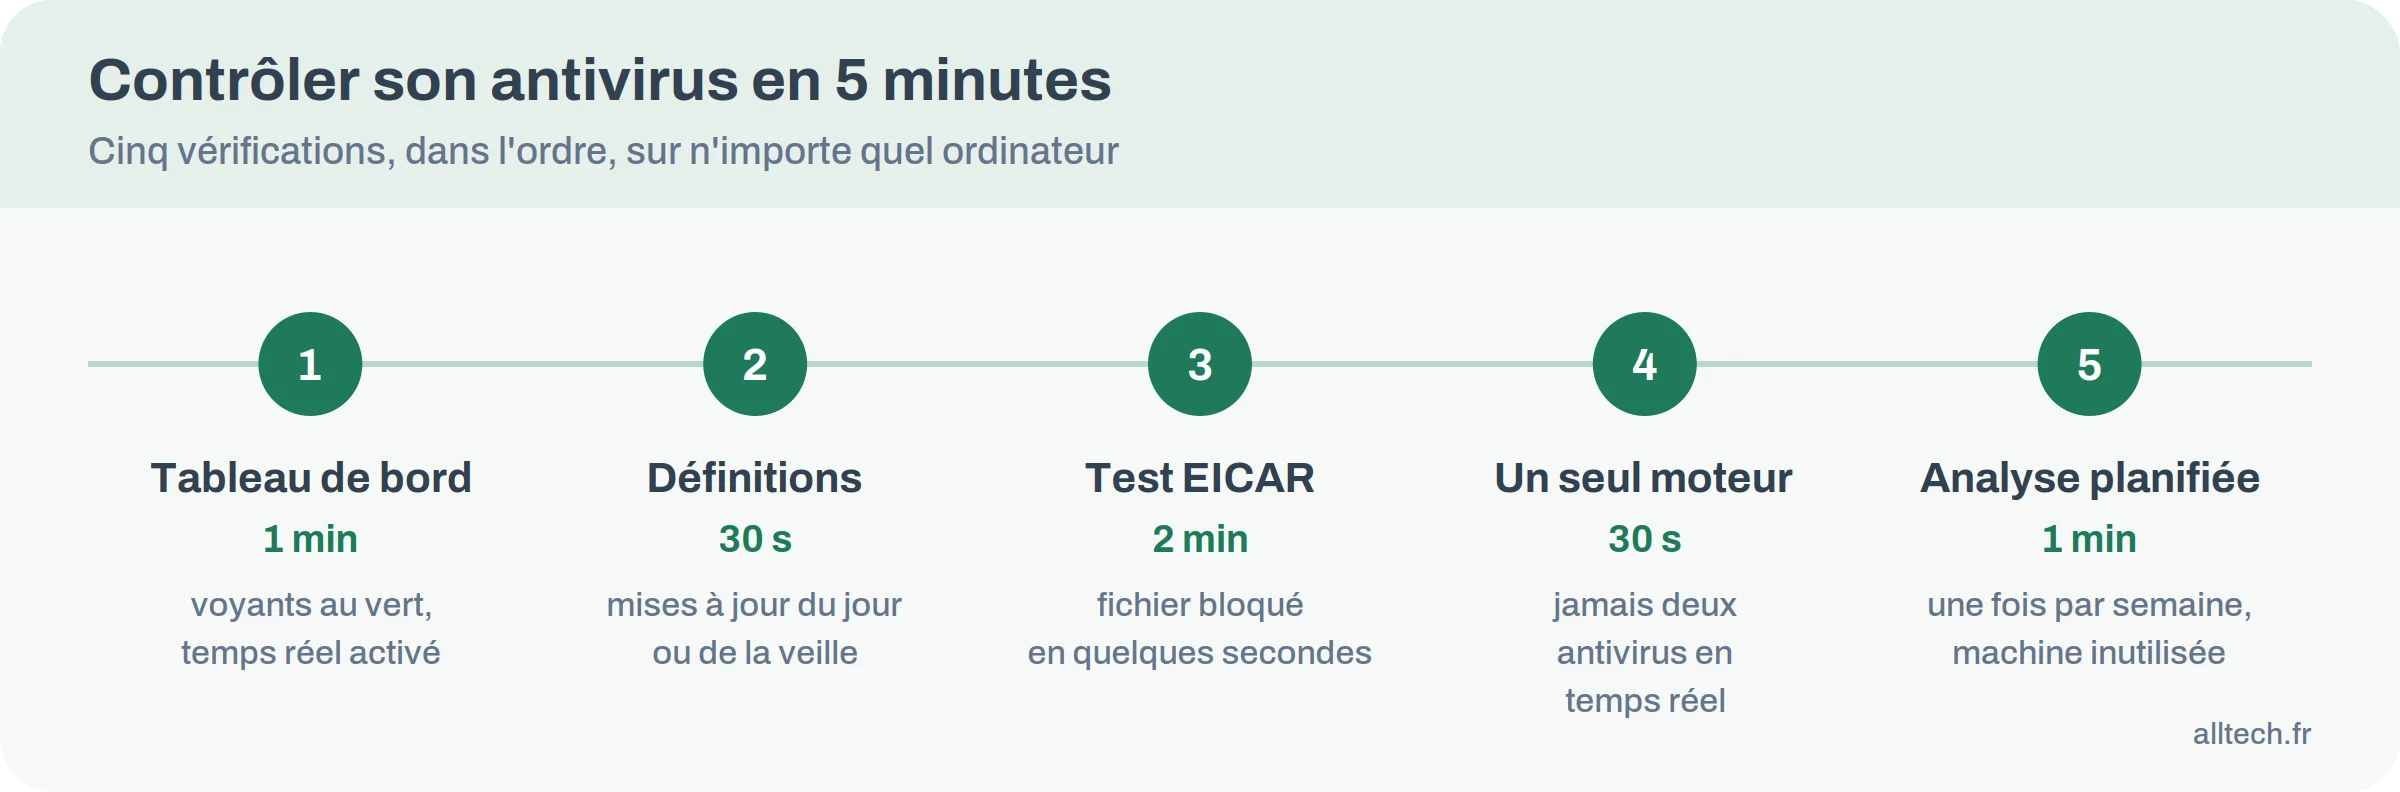
Un antivirus installé n’est pas forcément un antivirus actif. Licence expirée, conflit entre deux produits, mise à jour bloquée : la machine peut rester sans défense des semaines, sans alerte. Voici le contrôle, dans l’ordre.
- Ouvrez le tableau de bord de sécurité (sur Windows, l’application Sécurité Windows). Tous les voyants doivent être au vert, la protection en temps réel sur « activé ».
- Regardez la date de la dernière mise à jour des définitions. Elle doit dater du jour ou de la veille. Au-delà de deux ou trois jours, quelque chose bloque.
- Faites le test EICAR. Ce fichier de 68 octets, publié par l’institut du même nom, est inoffensif, mais tous les antivirus sont programmés pour le traiter comme une menace. Téléchargez-le depuis le site officiel de l’EICAR : il doit être bloqué ou mis en quarantaine en quelques secondes. Aucune réaction ? La protection en temps réel ne fonctionne pas.
- Vérifiez qu’un seul antivirus est actif. Deux moteurs en temps réel se gênent, ralentissent la machine et peuvent se neutraliser.
- Programmez une analyse complète chaque semaine, à une heure où l’ordinateur est allumé mais inutilisé.
Que faire quand l’antivirus détecte un virus ?
Une alerte suivie de « menace supprimée » ou « mise en quarantaine » signifie que la protection a fait son travail. Pas de panique. Pas d’oubli non plus :
- ne restaurez pas le fichier, sauf certitude absolue sur son origine ;
- si l’alerte revient ou si la menace résiste, coupez le réseau (wifi désactivé, câble retiré), lancez une analyse complète puis une analyse hors ligne ;
- changez vos mots de passe depuis un autre appareil sain, messagerie et banque en premier, car un voleur d’identifiants a pu les copier avant d’être repéré ;
- au moindre doute persistant, réinstallez le système et restaurez vos fichiers depuis une sauvegarde antérieure à l’infection.
Une fenêtre du navigateur qui annonce « votre ordinateur est infecté », avec un numéro à appeler et parfois une alarme sonore, n’est pas une détection. C’est l’arnaque au faux support technique, quatrième motif de demande d’aide des particuliers en 2025. Fermez le navigateur, de force si besoin, et n’appelez jamais le numéro.
Après une attaque, la plateforme 17Cyber, ouverte en décembre 2024, oriente les victimes vers le bon service.
Faut-il encore un antivirus en 2026 ?
Oui, mais pas forcément un de plus. La vraie question est de savoir si la protection intégrée suffit à votre usage.
- PC Windows familial, usage courant : Microsoft Defender bien réglé, système à jour, sauvegarde. Un produit tiers apporte surtout du confort, modules et support.
- Mac : les protections d’Apple, plus la prudence face aux logiciels pris hors App Store, surtout les versions piratées.
- Android : Play Protect activé, installation d’applications inconnues désactivée.
- iPhone : pas d’antivirus, des mises à jour.
- Indépendant qui garde des données clients : une suite à gestion centralisée, voire un outil de détection et de réponse (EDR) au-delà de quelques postes, car une infection engage aussi votre responsabilité.
Pourquoi le garder actif ? Parce que les maliciels n’ont pas disparu, ils se sont spécialisés : voleurs d’identifiants cachés dans des logiciels piratés, rançongiciels, chevaux de Troie bancaires. Mieux vaut prévenir. L’antivirus ne rend pas prudent, il limite la casse quand la prudence a manqué.
Quel est le rôle d’un antivirus ?
Il détecte, bloque et isole les logiciels malveillants avant qu’ils n’agissent : analyse des fichiers à leur arrivée, surveillance des programmes en cours d’exécution, comparaison avec une base de menaces mise à jour plusieurs fois par jour. Il ne protège pas des arnaques qui ne passent par aucun fichier.
Windows Defender suffit-il en 2026 ?
Pour un usage personnel courant, la protection intégrée à Windows 10 et 11 obtient des résultats comparables aux produits tiers dans les tests indépendants. Elle suffit à condition d’être à jour, d’avoir la protection en temps réel activée et, idéalement, l’accès contrôlé aux dossiers contre les rançongiciels.
Un antivirus gratuit est-il suffisant ?
Souvent, oui, pour la détection : chez un même éditeur, le moteur est en général identique à celui de la version payante. La différence porte sur les modules, le support et le modèle économique. Lisez la politique de confidentialité : une offre gratuite peut se financer par l’exploitation de données.
Faut-il un antivirus sur un iPhone ?
Non. iOS isole chaque application, aucune ne peut examiner les fichiers des autres, et les applications vendues comme antivirus se limitent à du filtrage web ou à des alertes de fuite. La vraie protection d’un iPhone, ce sont les mises à jour d’iOS installées rapidement et la prudence face aux liens reçus.
Un antivirus ralentit-il l’ordinateur ?
Un peu, surtout au démarrage, pendant une analyse complète ou à la copie de nombreux fichiers. Les tests de laboratoire mesurent ce ralentissement dans leur note de performance. Sur une machine récente, il reste peu perceptible, surtout si l’analyse complète tourne à une heure creuse.
Peut-on installer deux antivirus en même temps ?
Pas deux protections en temps réel : elles se disputent l’accès aux fichiers, ralentissent la machine et peuvent se bloquer mutuellement. Windows désactive d’ailleurs Defender quand un autre antivirus s’installe. Un second outil utilisé ponctuellement, en analyse à la demande, ne pose en revanche pas de problème.
Aujourd’hui, ouvrez le tableau de bord de sécurité de votre ordinateur et faites le test EICAR : cinq minutes suffisent pour savoir si la protection répond. Activez ensuite l’accès contrôlé aux dossiers sous Windows, et vérifiez que votre dernière sauvegarde se restaure. Passez enfin vos comptes principaux en double authentification, la part de la protection qu’aucun antivirus ne donne.
Cybermalveillance.gouv.fr, fiche de bonnes pratiques sur les antivirus : installation, mises à jour, test EICAR et conduite à tenir après une détection. Fréquences tirées du rapport d’activité 2025 du même dispositif, consultés le 28 septembre 2026.
Yann Deverre
Douze ans de développement web, en agence puis chez un éditeur de logiciels, avant de passer à l'écriture. Il explique le numérique en partant du mécanisme, et teste avant d'affirmer.
À lire ensuite